Összefoglaló
- A Google 2026. november 2-án e-mailt küldött a szerveroldali Tag Manager konténerek tulajdonosainak a hálózati jelzések feldolgozásának változásáról.
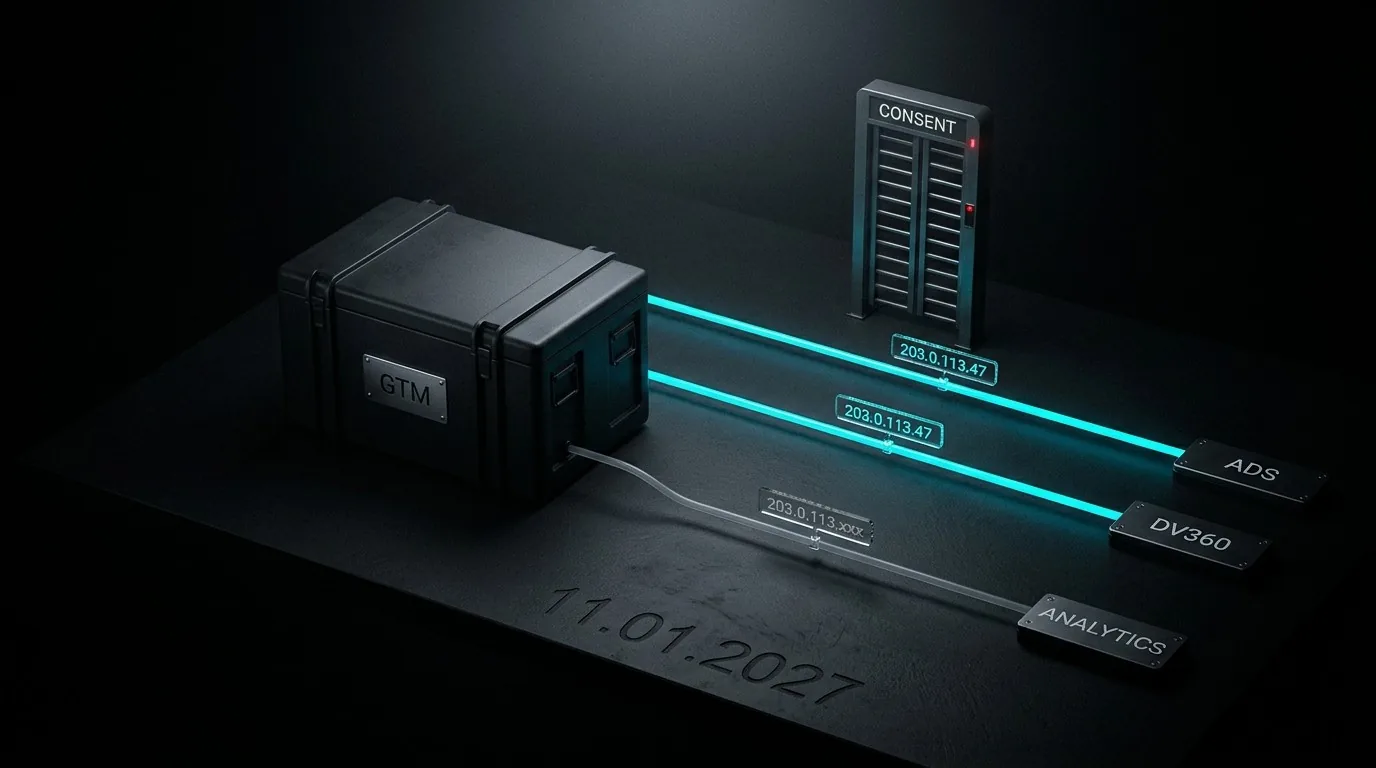
- 2027. január 11-től a szerverkonténerben a Google Ads, a Display & Video 360, a Search Ads 360 és a Campaign Manager 360 tagjei feldolgozhatják a szokásos hálózati jelzéseket, köztük a teljes IP-címet.
- A Google Analytics tagjei a jelentések szerint továbbra is IP-redakciót alkalmaznak. A változás a hirdetési tagekről szól.
- Az értesítés nem írja le, hogyan viszonyul mindez a Consent Mode-hoz, és sem a Transformations, sem a consent mode dokumentáció nem említ IP-címet.
- A teljes IP-cím a GDPR szerint személyes adat. Annak adatkezelője te vagy, nem a Google.
- Magyarországon ehhez jön az Eker. tv. és az Infotv., az EU-ban pedig az ePrivacy irányelv: az analitikai és hirdetési célú tárolás és hozzáférés hozzájárulást igényel.
- 2027. január 11-ig van időd eldönteni, mit csinál a szerverkonténered az IP-címekkel, és képesnek kell lenned elmondani, hogy mit.
Mi változik pontosan
Ha van szerveroldali Google Tag Manager konténered, 2026. november 2-án kaptál egy e-mailt „Updates to network signal processing in server-side tagging" tárggyal. A legtöbben ezt rutin platformkarbantartásként iktatták. Nem az.
A róla szóló beszámolók szerint az értesítés azt mondja, hogy 2027. január 11-től a szerverkonténerekben a tagek feldolgozhatják a szokásos hálózati jelzéseket, köztük az IP-címeket. A hatókör konkrét: Google Ads, Display & Video 360, Search Ads 360 és Campaign Manager 360. A Google Analytics tagjei a jelentések szerint továbbra is IP-redakciót alkalmaznak.
Ez a megkülönböztetés maga a történet. Az analitika, ahol a Google évek óta azt mondja a piacnak, hogy nem tárol IP-címet, megtartja a redakciót. A hirdetés, ahol az IP-cím kereskedelmileg hasznos földrajzhoz, eszközgráfhoz és match rate-hez, teljes egészében megkapja.
A mondat, amit érdemes kétszer elolvasni: nem vesznek el tőled semmit, és nem is kérnek tőled semmit. Egy képesség kapcsolódik be egy olyan infrastruktúrában, amiért te felelsz, egy olyan napon, amit nem te választottál.
Miért nem semleges technikai változás
A teljes IP-cím személyes adat. Nem „vitatható módon" személyes adat, nem „bizonyos körülmények között" az. Az adatvédelmi hatóságok annak tekintik, és a brit ICO 2026 áprilisában véglegesített útmutatója a sütiken túl a követőpixelekre és az eszközujjlenyomatra is kiterjed, vagyis pontosan arra a technikakörre, amit egy IP-cím táplál.
És itt jön a kereskedelmileg fontos rész. Szerveroldali felállásban a konténer a tiéd. A te aldomainodon fut, a te Google Cloud projektedben vagy a menedzselt szolgáltatódnál, és az adat azért érkezik oda, mert a te weboldalad küldte. Amikor a konténeren belüli hirdetési tag teljes IP-címet továbbít a Google felé, annak az adatkezelésnek te vagy az adatkezelője. A Google egyes részeknél adatfeldolgozó, másoknál önálló adatkezelő, de mindkét olvasatban a jogalapért való elszámoltathatóság nálad marad.
Ez az a csere, amit mindenki csendben elfogadott, amikor szerveroldalra vitte a mérést: kapsz kontrollt, és a kontroll a felelősség másik neve.
A hézag, amit senki nem magyarázott el
A Consent Mode v2 két jelzést ad: ad_storage és ad_user_data. Ha a látogató elutasít, ezek denied állapotba kerülnek, és a szakmai elvárás az, hogy az adott látogatóról hirdetési adat vagy nem megy ki, vagy süti nélküli, nem azonosító formában megy.
Tehát: január 11-én, ad_user_data: denied mellett a szerverkonténeredben lévő Google Ads tag feldolgozza-e továbbra is a teljes IP-címet?
Az értesítés nem mondja meg. Írásunk idején sem a Google szerveroldali Transformations dokumentációja, sem a Consent Mode dokumentációja nem hivatkozik IP-címre. Nincs leírt mechanizmus, amely az új képességet azokhoz a hozzájárulási jelzésekhez kötné, amelyeknek szabályozniuk kellene.
Nem azt állítjuk, hogy a Google szándékosan meg akarja kerülni a hozzájárulást. Valami szűkebbet és kellemetlenebbet állítunk: egy képesség fix dátummal bekapcsol, anélkül hogy publikálva lenne, hogyan viselkedik elutasítás esetén, egy olyan termékben, amelynek a teljes értékajánlata az adatvédelem-tudatos hirdetők felé pont az volt, hogy a szerverkonténerben te irányítod ezt.
Van itt egy minta, és érdemes néven nevezni
Nem ez az első eset, hogy a szerverkonténeren keresztül bővül az, ami a weboldal tulajdonosának közreműködése nélkül eljut a Google-höz.
2025. július 28-tól a szerveroldali Tag Managerben a Floodlight tagek hozzájárulás nélküli kéréseket továbbítanak szerverről szerverre, a modellezett konverziók pontosságának javítása érdekében. Olvasd el újra: hozzájárulás nélküli kérések, szándékosan, dokumentált funkcióként, hogy jobb legyen a modellezés.
Van mellette védhető érv. A modellezett konverzióknak kell egy nevező, és egy azonosítót nem hordozó kérés nem ugyanaz, mint valakit követni. De figyeld meg a dolog alakját. A szerverkonténer egyre inkább olyan hely, ahol a platform a saját ütemezése szerint változtathat azon, hogy mi hagyja el a te infrastruktúrádat, és a változás kiadási megjegyzés formájában érkezik.
Közben a szabályozás szigorodott
Az időzítés kellemetlen annak, aki ezt a problémát akkor akarja megoldani, amikor már problémává vált.
| Dátum | Mi történt |
|---|---|
| 2026. február 5. | Hatályba léptek a brit Data (Use and Access) Act 2025 módosításai. Az ICO azóta akkor is bírságolhat jogsértő süti- és követéshasználatért, ha nem tudja kimutatni, hogy a jogsértés súlyos és jelentős kárt vagy sérelmet okozhat. |
| 2026. április 29. | Az ICO közzétette a tárolási és hozzáférési technológiákról szóló végleges útmutatóját, amely nem csak a sütikre, hanem a követőpixelekre és az eszközujjlenyomatra is kiterjed. |
| Folyamatban | Az ICO jelezte, hogy a PECR 6. szakaszának online hirdetésre vonatkozó része külön munkafolyamatban van. |
| 2027. január 11. | A szerverkonténerekben a hirdetési tagek feldolgozhatják a teljes IP-címet. |
A brit rendszerben a maximális bírság 17,5 millió font vagy az éves világpiaci árbevétel 4%-a. Ilyen mértékű bírság sütikért még nem született, és nem is jósolunk ilyet. A lényeges változás egyszerűbb: lejjebb került a küszöb ahhoz, hogy a hatóság egyáltalán fellépjen, és bővült az, amit néz.
Magyar szemmel ugyanez a kérdés az Infotv., az Eker. tv. és az ePrivacy irányelvet átültető szabályozás felől jön, a hatáskörű hatóság pedig a NAIH. A jogalap kérdése azonos: az eszközön való tárolás és az onnan való adatkihelyezés hirdetési célra hozzájárulást igényel, és az IP-cím kezelésének is kell jogalap.
Mit tegyél január 11. előtt
Ebből semmi nem nehéz. Csak olyan munka, aminek a dátum előtt kell megtörténnie, nem utána.
1. Derítsd ki, érint-e
Nyisd meg a Tag Managert, és nézd meg, van-e szerver konténered, nem csak web konténered. Utána listázd ki a benne lévő tageket. Ha bármelyik Google Ads konverziós tag, Google Ads remarketing, Floodlight, DV360 vagy SA360 tag, akkor ez rád vonatkozik. Ha a szerverkonténeredben csak GA4 kliens és GA4 tagek vannak, a leírt változás nem érint.
2. Olvasd el a saját példányodat az e-mailből
Minden fentebbi másodlagos beszámolóból van. Az értesítés a konténer-tulajdonosoknak ment, tehát ha van szerverkonténered, az elsődleges forrás a te postafiókodban van. Olvasd el, mielőtt bárki összefoglalója alapján cselekszel, beleértve ezt is.
3. Döntsd el, mit csináljon a konténered az IP-címmel
Nem kell elfogadnod az alapértelmezést. A szerveroldali Tag Managerben vannak Transformations, amelyekkel az esemény adatai módosíthatók vagy mezők eltávolíthatók, még mielőtt a tagek látnák őket. Az IP-cím csonkolása vagy eltávolítása adott tageknél, vagy azoknál az eseményeknél, ahol a hozzájárulás elutasított, a te konfigurációs döntésed. Hozd meg szándékosan, és írd is le, hogy miért.
4. Az elutasítási ágat teszteld, ne az elfogadásit
Szinte mindenki azt teszteli, mi történik, ha a látogató elfogadja. Sokkal kevesebben azt, hogy mi történik, ha elutasítja. Állítsd az ad_user_data jelzést denied értékre, válts ki egy konverziót, és nézd meg, mit továbbít valójában a szerverkonténered. Csináld meg most, hogy legyen kiindulási állapot, és januárban újra.
5. Hozd szinkronba a papírt a valósággal
Ha az adatvédelmi tájékoztatód nem írja, hogy hirdetési tagek IP-címet kezelhetnek, és az adatkezelési nyilvántartásod sem említi, akkor január 11-én a dokumentációd lesz hibás. Ez a lista legolcsóbb tétele, és azt szokták a leginkább kihagyni.
6. Ha ezt ügyfélnek üzemelteted, szólj neki most
Egy szerveroldali megbízásban az ügyfél jellemzően az adatkezelő, te pedig az adatfeldolgozó. Az, hogy az ő infrastruktúrája mit küld egy harmadik félnek, az ő döntése, nem a tiéd. Tedd elé írásban, a dátum előtt, a lehetőségekkel együtt.
A kellemetlen következtetés
A szerveroldali mérést adatvédelmi javításként adják el, néha olyan ügynökségek is, amelyeknek tudniuk kellene. Nem az. Architektúrális javítás, mérési javítás, és sokszor nagyon nagy javítás. Amit az adatvédelemmel tesz, az annyi, hogy a döntést áthelyezi a böngészőből, ahol a Safari, a Firefox és a hirdetésblokkolók hozták meg helyetted, a saját szerveredre, ahol mostantól te hozod meg.
Ez nem kisebb kötelezettség. Ez egy nagyobb, technikai jelmezben. A böngésző eddig egy kényelmetlen harmadik fél volt, aki korlátozta, mit gyűjthetsz. Az eltávolítása nem a korlátot szüntette meg, hanem azt, aki betartatta helyetted.
Ez a változás eddig a legtisztább példa rá. Egy platform megváltoztatott egy alapértelmezést egy olyan infrastruktúrában, amiért te felelsz, nyolc hét felmondási idővel a karácsonyi időszakra, és a hozzájárulás kérdését megválaszolatlanul hagyta. Ha arra a kérdésre, hogy „mit csinál a szerverkonténered az IP-címmel, amikor a látogató elutasítja a hozzájárulást", a válaszod az, hogy „meg kellene néznem", akkor ez a lelet, és január 11-ig van időd olyan mondattá alakítani, amit ki is tudsz mondani.